
Laat je ambassadeurs zich aanmelden met single sign-on
Ambassify ondersteunt verschillende authenticatieprotocollen. Dat maakt het gebruik eenvoudiger: je mensen melden zich aan bij het platform met hun bedrijfsaccount.





Open de Ambassify-community eenvoudig met SSO
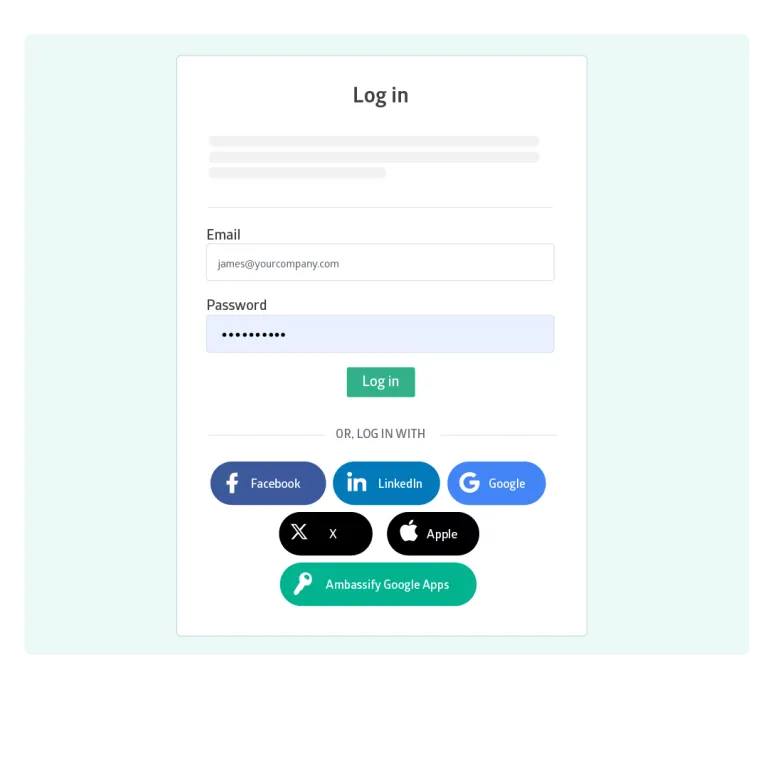
We ondersteunen SSO met Facebook-, LinkedIn-, Google- en Apple-accounts. Zo melden gebruikers zich aan met een account dat ze al hebben.
Geen extra wachtwoord meer voor Ambassify. En je hoeft niets in te stellen: het zit standaard in elke Ambassify-community.
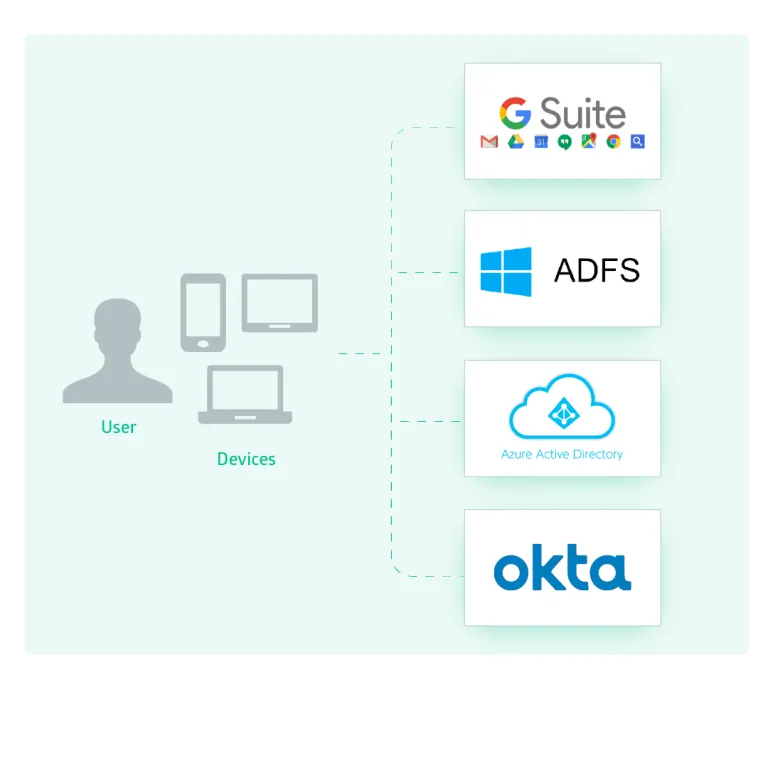
Laat je ambassadeurs zich aanmelden zonder uitnodiging voor de community
Zodra SSO is ingesteld, zet je de optie ‘Automatic advocate accounts’ aan. Iedereen die zich kan aanmelden bij jullie IdP, komt dan automatisch in de Ambassify-community terecht.
Je beslist altijd zelf welke gebruikers in je database toegang krijgen tot Ambassify.
We ondersteunen de meest gebruikte IdP's, zoals Okta en Microsoft Entra ID (Azure AD).
Meer over aanmelden met SSO →SCIM-provisioning voor vlot gebruikersbeheer
Met SCIM-provisioning worden nieuwe gebruikers via je SSO automatisch toegevoegd en ook weer verwijderd. Geen handwerk, geen wachttijd om te starten.
Verlaat iemand je bedrijf? Dan trekt SCIM de toegang tot Ambassify automatisch in. Veilige offboarding zonder handwerk die je data beschermt.
Microsoft Teams
Gebruik je Ambassify-community rechtstreeks in Microsoft Teams, op desktop, mobiel en web.
Salesforce
Zet je community in voor leadgeneratie en volg de attributie nauwkeurig op. Koppel Ambassify daarvoor aan Salesforce.
Webhooks
Activeer webhooks in je Ambassify-account. Zo ontvang je data op je eigen URL telkens als er bepaalde gebeurtenissen plaatsvinden op het platform.